NISG 2026 - Umsetzung für Betroffene
Das NISG 2026 (Bundesgesetz zur Gewährleistung eines hohen Cybersicherheitsniveaus von Netz- und Informationssystemen) ist mit 1. Oktober 2026 in Kraft getreten. Die OCG lud aus diesem Anlass am 18. November 2026 zu einer Informationsveranstaltung ein.
Nach Begrüßungsworten von Sicherheitsexpertin und OCG Vizepräsidentin Ingrid Schaumüller-Bichl stellte der Moderator Bernhard Horn (OCG) die geladenen Sprecherinnen und Sprecher vor.
Die Behörde
Robert Thek vom Bundesamt für Cybersicherheit erläuterte in seinem Vortrag die Rolle und Aufgaben der Cybersicherheitsbehörde. Er betonte die große Bedeutung des Meldewesens von Vorfällen für die Sicherheit und gab ein paar Beispiele für nationale und internationale Vorfälle - von Netzwerkausfällen über Datenlecks bis zu Cyberangriffen. Durch die weltweite Kooperation von CERTs ist ein schneller Informationsfluss gewährleistet, der es den nationalen CERTs ermöglicht rasch zu reagieren. Robert Thek gab auch einen Überblick über die Fristen und Pflichten für die Registrierung von direkt betroffenen Unternehmen, da sich sogenannte wesentliche und wichtige Einrichtungen sowie Einrichtungen, die Domänennamen-Registrierungsdienste erbringen, initial bis Ende 2026 registrieren und ihre jeweiligen Angaben aktuell halten müssen.
Die Auditorin
Andrea Kolberger, erfahrene ISO/IEC 27001 Lead-Auditorin und NIS-Prüferin, arbeitete in ihrem Beitrag die Differenzen zwischen ISO- und NIS-Prüfungen heraus. Sie betonte, dass eine ISO/IEC 27001 Zertifizierung eine gute Basis für eine NIS-Prüfung darstellt, falls sich der Scope der Zertifizierung über das gesamte Unternehmen erstreckt.
Die Betroffene
Pia Hoschek, Chief Information Officer der Wiener Netze, sprach aus der Sicht eines betroffenen Unternehmens. Sie hob hervor, dass ISO Audits und NIS-Prüfungen gut sich gut ergänzen und bei den Kombiaudits große Synergien möglich waren.
Die Prüfstelle
Wolfgang Resch, Zertifizierungs- und Prüfstelle OCG, stellte das Angebot der OCG als akkreditierte Zertifizierungsstelle für ISO 27001 und als Unabhängige Stelle nach dem NISG vor.
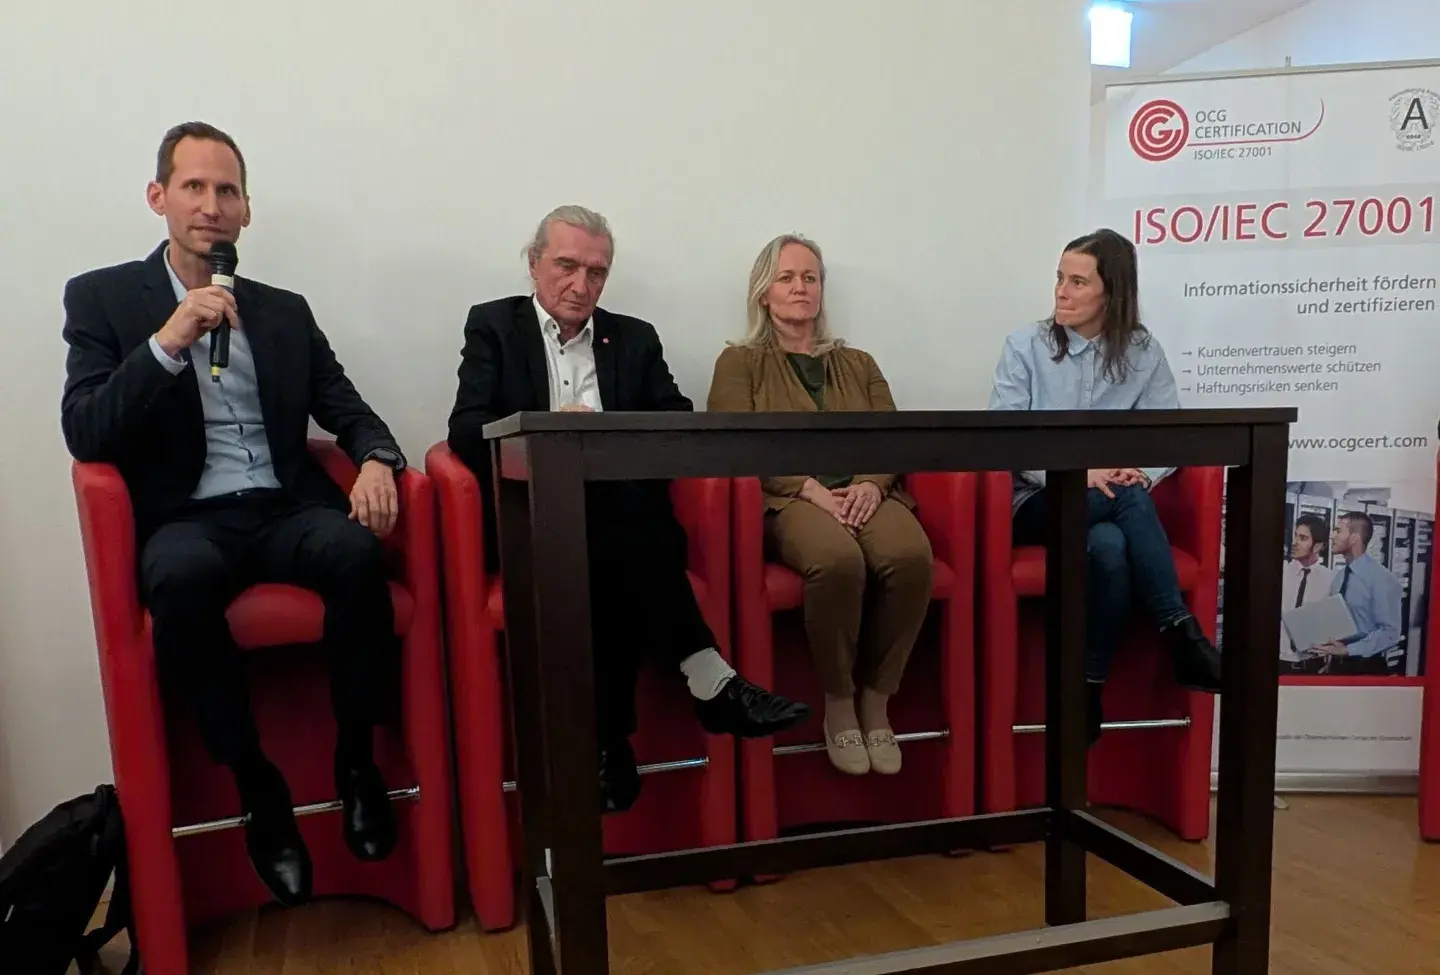
Alle Sprecherinnen und Sprecher standen am Panel dem interessierten Fachpublikum für ihre Fragen zur Verfügung.
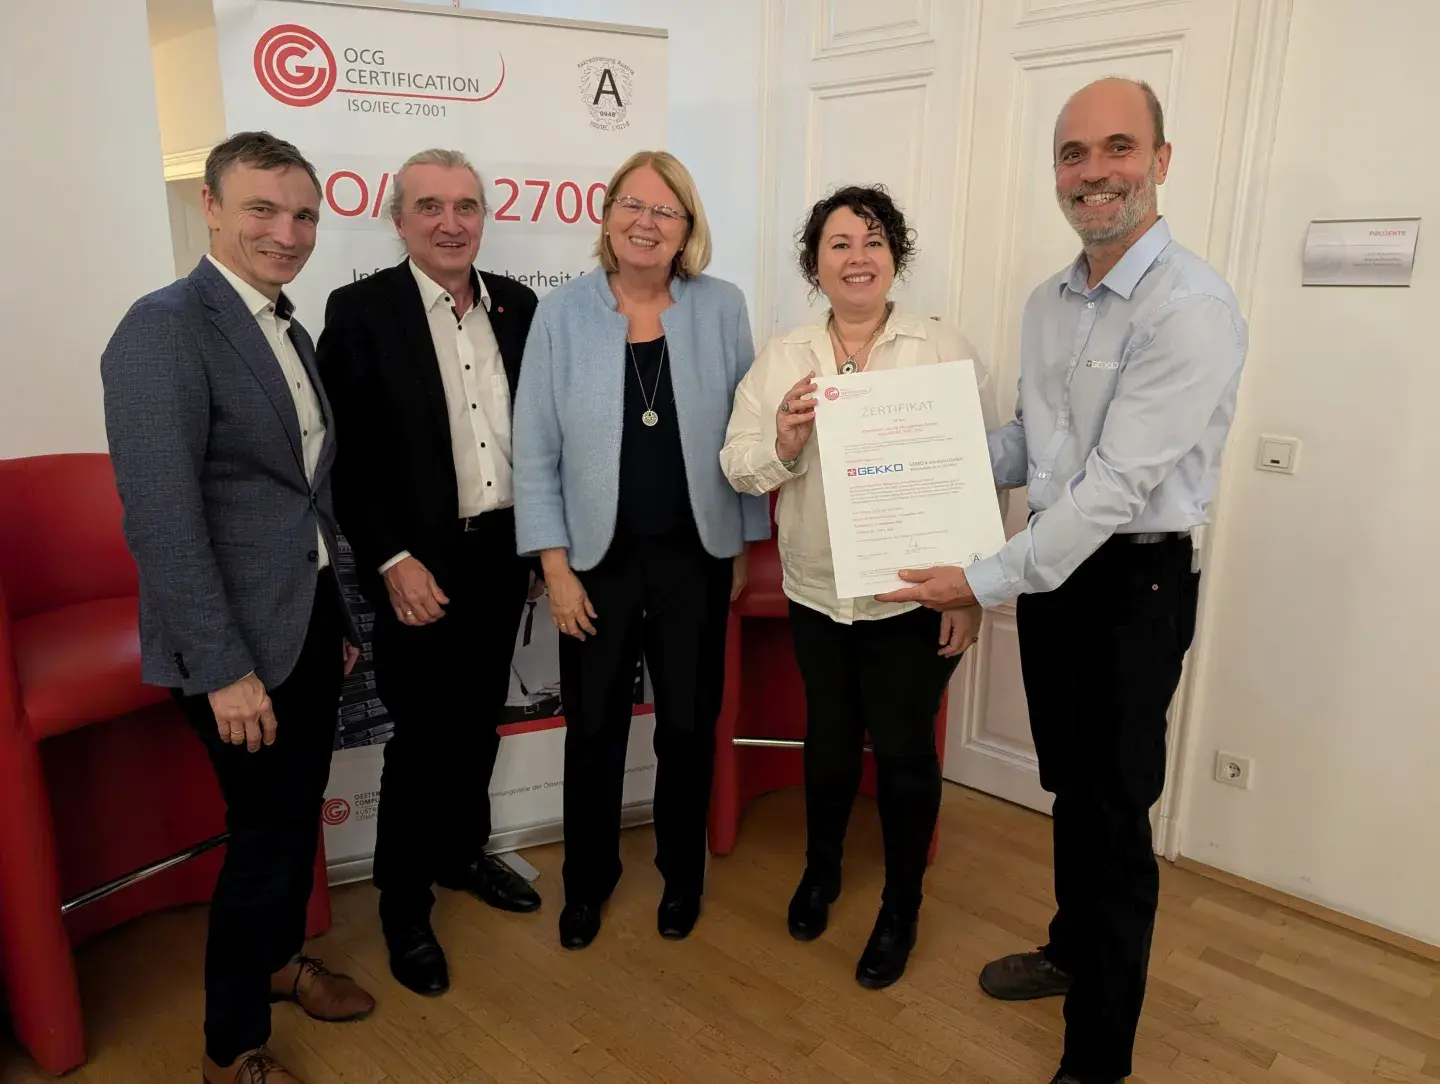
Im Anschluss an das Panel wurde der GEKKO it-solutions GmbH das kürzlich erlangte ISO/IEC 27001 Zertifikat von Funktionären der OCG überreicht. Zum Ausklang der Veranstaltung nutzten viele Gäste noch beim Buffet die Möglichkeit zum persönlichen Austausch und Netzwerken in den Räumen der Österreichischen Computer Gesellschaft.